
CTF Morpheus: 1 – Parte 1: Reconocimiento y Fuzzing
Aprende la metodología de reconocimiento, escaneo de puertos y fuzzing web en el CTF Matrix BreakOut con herramientas esenciales de ciberseguridad.

Introducción: En este writeup CTF, abordamos la fase inicial de reconocimiento y enumeración sobre la máquina vulnerable Matrix BreakOut (Morpheus: 1) en un entorno de laboratorio aislado. Analizaremos paso a paso cada acción ejecutada, el criterio táctico detrás de ella y la utilidad de cada herramienta en una auditoría de seguridad.
📺 Serie completa en YouTube: Playlist CTF – Matrix BreakOut
💾 Máquina vulnerable: Descarga el entorno CTF desde VulnHub.
ALT-TEXT: Máquina Matrix BreakOut – Parte 01.
Por qué es importante
La fase de reconocimiento y recolección de información define el éxito de cualquier evaluación de seguridad. Omitir puertos, no registrar adecuadamente la evidencia o realizar búsquedas desordenadas conduce a callejones sin salida (rabbit holes). Enseñar a los estudiantes a documentar sistemáticamente desde el minuto cero y a entender el porqué de cada escaneo sienta las bases metodológicas requeridas en certificaciones profesionales como OSCP y en ejercicios reales de penetración.
Desarrollo
Módulo 1: Organización y Gestión de Evidencias (Videos 01 y 02)
- Videos de referencia: Matrix01 y Matrix02
1. Estructuración del árbol de trabajo
- Qué se hizo: Se inicializó un cuaderno de notas jerárquico utilizando una plantilla orientada a metodología OSCP/PWK, creando nodos específicos para direccionamiento IP, enumeración de puertos (TCP/UDP), hallazgos web, credenciales y fases de explotación.
- Por qué se hizo: En auditorías de seguridad, la recolección desordenada de salidas de consola suele provocar pérdida de datos críticos (como hashes, rutas ocultas o versiones exactas). Trabajar con una estructura modular garantiza reproducibilidad, facilita la elaboración del informe final y enseña a los estudiantes a no depender de la memoria volátil de la terminal.
- De qué sirvió la herramienta (CherryTree): Permite organizar información en árboles anidados enriquecidos (soporte para bloques de código con sintaxis resaltada, tablas, capturas de pantalla integradas y nodos protegidos), manteniendo la evidencia centralizada sin dispersarla en archivos de texto plano sueltos.
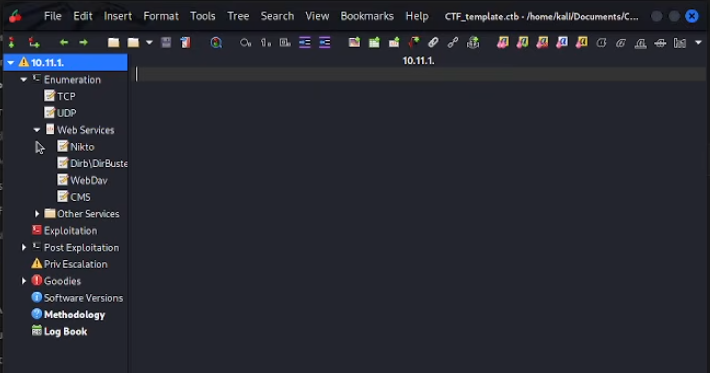
ALT-TEXT: Organización del árbol jerárquico de notas en CherryTree para la máquina Matrix BreakOut.
Módulo 2: Descubrimiento de Red Local (Video 03)
- Video de referencia: Matrix03
2. Identificación del host objetivo en el segmento aislado
- Qué se hizo: Se ejecutó un barrido de red local para detectar las direcciones IP y direcciones MAC activas en el adaptador de red de la máquina atacante.
- Por qué se hizo: Al desplegar una máquina virtual vulnerable en modo host-only o NAT aislada, el servicio DHCP suele asignarle una dirección dinámica desconocida. Antes de iniciar cualquier vector de ataque, es mandatorio confirmar la IP asignada sin alterar los servicios del objetivo.
- De qué sirvió la herramienta (Netdiscover / ARP-Scan): Utiliza solicitudes ARP a nivel de Capa 2 (Enlace de Datos). A diferencia de los pings ICMP tradicionales (que pueden ser filtrados por firewalls locales), el protocolo ARP es mandatorio para la comunicación en una red Ethernet, garantizando la detección del host y revelando el fabricante de la interfaz virtual para confirmar que se trata del objetivo.
Módulo 3: Enumeración de Puertos y Servicios (Video 04)
- Video de referencia: Matrix04 – Escaneo de Puertos
3. Escaneo exhaustivo de puertos TCP y detección de versiones
- Qué se hizo: Se lanzó un escaneo de puertos sobre la IP objetivo (típicamente
nmap -sC -sV -p- <IP>), analizando todos los puertos TCP e invocando scripts básicos de detección de versiones y banners. - Por qué se hizo: Determinar con precisión qué sockets de red están escuchando y qué software específico los gestiona. Esto evita suposiciones erróneas y delimita la superficie de ataque inicial.
- Resultados clave identificados:
- Puerto 22 (SSH): Servicio OpenSSH corriendo sobre Linux Debian.
- Puerto 80 (HTTP): Servidor Apache 2.4.x sirviendo contenido web estándar.
- Puerto 81 (HTTP alternativo): Servidor Nginx protegido mediante autenticación básica HTTP (401 Unauthorized).
- De qué sirvió la herramienta (Nmap): Automatiza el envío de paquetes SYN (evitando completar el handshake de 3 vías en escaneos sigilosos), analiza las firmas de respuesta de cada demonio para extraer nombres de producto/versión y ejecuta scripts Lua (
NSE) para enumerar certificados, métodos HTTP permitidos y configuraciones predeterminadas.
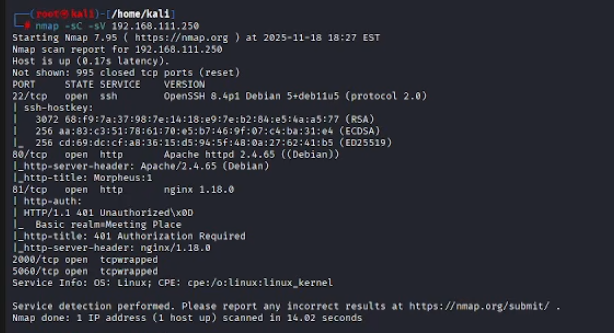
ALT-TEXT: Resultados del escaneo de puertos Nmap mostrando servicios en puertos 22, 80 y 81.
Módulo 4: Reconocimiento Web y Fuzzing de Rutas (Videos 05 y 06)
- Videos de referencia: Matrix05 y Matrix06
4. Inspección manual del servicio Web principal (Puerto 80)
- Qué se hizo: Se abrió el navegador para inspeccionar la página web de bienvenida, revisar el código fuente HTML (
Ctrl + U), comentarios ocultos, nombres de imágenes, rutas a hojas de estilo (CSS) y archivos comunes comorobots.txt. - Por qué se hizo: Los retos CTF y las aplicaciones reales suelen dejar pistas contextuales, nombres de usuarios potenciales, metadatos en recursos multimedia o directivas de exclusión de rastreo que revelan directorios confidenciales sin requerir ataques de fuerza bruta.
- De qué sirvió la herramienta (Navegador / DevTools): Permite inspeccionar de forma inmediata el DOM, las cabeceras de respuesta del servidor (Server banner, cookies) y el comportamiento visual del aplicativo web.
5. Fuerza bruta de directorios y archivos (Fuzzing)
- Qué se hizo: Se ejecutó un escaneo de fuerza bruta de rutas sobre el puerto 80 (usando listas de palabras como
directory-list-2.3-medium.txt) buscando carpetas y archivos con extensiones específicas (.php,.txt,.html,.bak). - Por qué se hizo: Los servidores web frecuentemente exponen paneles de administración, scripts de prueba, respaldos olvidados o directorios sin enlaces visibles en el HTML de inicio. Es necesario forzar peticiones a rutas comunes para encontrar vectores de entrada.
- De qué sirvió la herramienta (OWASP DirBuster / Gobuster): Realiza miles de peticiones HTTP concurrentes analizando los códigos de estado devueltos (
200 OK,301 Moved,401 Unauthorized,403 Forbidden). Esto permite mapear la estructura interna de la aplicación web de manera automatizada y sistemática.
Conclusión
El reconocimiento estructurado es la columna vertebral de cualquier prueba de penetración. En esta primera fase de Matrix BreakOut, establecimos un entorno de documentación riguroso con CherryTree, localizamos el host objetivo mediante ARP, identificamos tres vectores de servicio diferenciados (SSH en el 22, Apache en el 80 y Nginx en el 81) y comenzamos el descubrimiento automatizado de endpoints web.
💡 Próximos pasos: En la siguiente entrega analizaremos los resultados devueltos por el escaneo de directorios (videos Matrix07 en adelante), evaluando los vectores de entrada potenciales y los mecanismos de autenticación detectados en el puerto 81.
Recursos útiles
Enlaces del curso y laboratorio:
– Playlist completa en YouTube
– Video Matrix04: Escaneo Nmap
Documentación de herramientas:
– Documentación oficial de Nmap
– OWASP DirBuster Project
– CherryTree Hierarchical Note Taking